Client story Insight kiest Microsoft 365 E5 als beveiligingsplatform
Klantverhaal
Insight kiest Microsoft 365 E5 als wereldwijd beveiligingsplatform
Over Insight
Insight Enterprises is de toonaangevende Solutions Integrator die klanten helpt hun technologische uitdagingen op te lossen door de juiste hardware, software en diensten te combineren.

Branche: Informatie technologie (IT) oplossingen
De uitdaging
Als reactie op de toenemende dreigingen moest Insight zijn beveiligingsstrategie herzien. Het bedrijf stapte af van een versnipperde aanpak en koos voor een uniform platform dat endpoints kon beschermen, de zichtbaarheid kon verbeteren en kon meegroeien met de veranderende behoeften van de organisatie.
Resultaten
De implementatie van Microsoft 365 E5 stelde Insight in staat om innovatie te stimuleren, de efficiëntie te verhogen en een concurrentievoordeel te behalen. Daarmee transformeerde Insight zowel het securityteam als de organisatie als geheel.
Het traject van Insight als grote onderneming bij de implementatie van E5 is relevant voor alle organisaties die hun cybersecurityactiviteiten verder willen professionaliseren.
De risico’s van aanvallen in de toeleveringsketen, die duidelijk aan het licht kwamen door het SolarWinds-incident in december 2020 en de risico’s van opensourcebibliotheken, zoals de kwetsbaarheid in Java Log4j in december 2021, waren voor Insight aanleiding om het volledige beveiligingsprogramma en de gebruikte tools voor cybersecurityactiviteiten opnieuw onder de loep te nemen.
Daarbij werd zorgvuldig gekeken naar de volwassenheid van onze securitymedewerkers en de integratie met bestaande tools, met speciale aandacht voor endpointbescherming, zichtbaarheid, correlatie, incidentrespons en herstel.
Een oplossing op basis van bestaande "best-of-breed" tools was destijds een populaire keuze. Vanwege de beperkte beschikbare tijd en de mate van integratie die deze aanpak zou vereisen, koos Insight echter voor een platformbenadering.
Andere belangrijke overwegingen waren de mogelijkheid om zowel on-premises als cloudresources te monitoren en om nieuwe functionaliteiten toe te voegen naarmate ons team en onze behoeften zich verder ontwikkelden.
Waarom we kozen voor Microsoft 365 E5
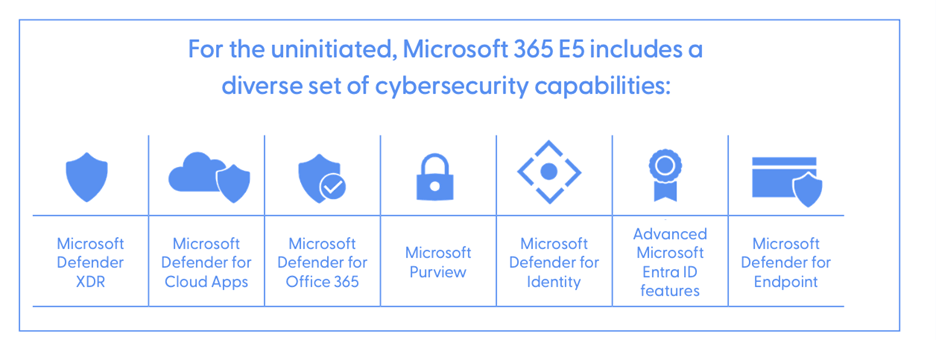
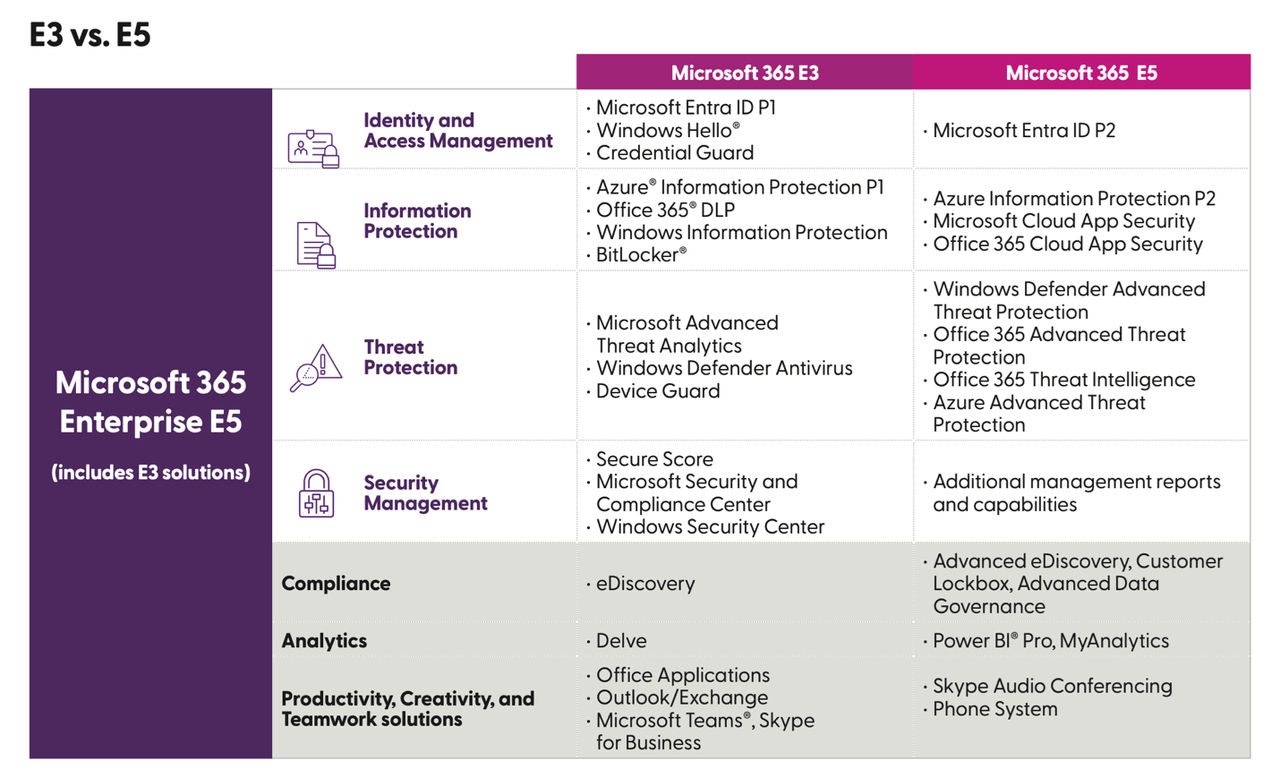
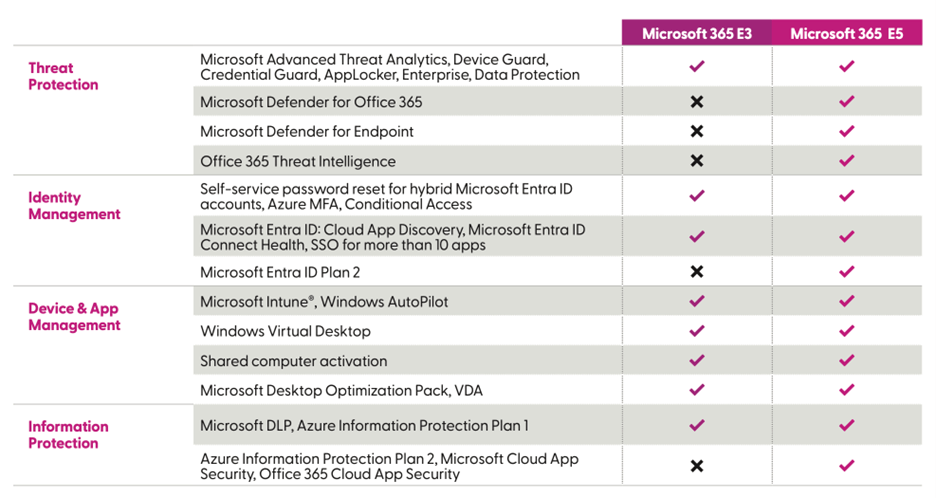
De keuze van Insight om te upgraden van ons Microsoft 365™ E3-licentieplan naar Microsoft 365 E5 was voornamelijk ingegeven door beveiliging. De beveiligingsmogelijkheden van E5 voldeden aan al onze directe behoeften en boden tegelijkertijd ruimte om verder te groeien. Daarnaast leverden de extra functionaliteiten aanvullende meerwaarde voor onze bestaande oplossingen voor samenwerking en spraakcommunicatie.
De upgrade van E3 naar E5 brengt per medewerker aanzienlijke extra kosten met zich mee. Daarom hebben we een grondige analyse uitgevoerd, waarbij we verschillende andere beveiligingsplatforms hebben vergeleken op basis van hun Total Cost of Ownership (TCO), de geboden beveiligingsdekking en mogelijke integratievraagstukken.
Uiteindelijk kwam Microsoft 365 E5 duidelijk als beste keuze uit de bus. Met de steun van ons executive leadershipteam en de raad van bestuur besloten we de upgrade door te voeren en het platform in te zetten om ons merk, onze medewerkers, klanten en partners te beschermen. Dit maakte deel uit van een bredere aanpak waarbij we beveiligingsincidenten liever voorkomen dan achteraf bestrijden.
Wat onze leiders erover zeggen…
"We hebben meerdere afzonderlijke producten en diensten vervangen door één geïntegreerd platform dat waarde terugbrengt naar de organisatie. Als we kijken naar alles wat het platform biedt en naar het vermogen van ons team om die functionaliteiten effectief te benutten, zijn we ervan overtuigd dat dit een slimme investering is geweest."

James Morgado
CFO, Insight
"We zijn met Microsoft in zee gegaan in een periode waarin het platform zich snel ontwikkelde en voortdurend nieuwe functionaliteiten kreeg. Uiteindelijk leverde dit ons meer productintegraties en mogelijkheden op, maar ons team moest zich ook regelmatig aanpassen aan veranderingen in beheeromgevingen en productnamen. Inmiddels heb ik het gevoel dat er meer stabiliteit is gekomen."
Don Quigley
Director of Information Security, Insight
"We behoorden tot de early adopters van veel functionaliteiten binnen het platform, waaronder Sentinel, Defender, Purview en Security Copilot. In sommige gevallen moesten we zelf de weg banen, maar door de lessen die we onderweg hebben geleerd te delen, maken we het pad eenvoudiger voor organisaties die na ons komen."

Jason Rader
CISO, Insight
Onze aanpak
Toen de aanschaf van de licenties en de bijbehorende gebruiksrechten eenmaal was afgerond, begon het echte werk. Zoals u zich kunt voorstellen, kost het tijd om een nieuw platform te integreren, bestaande systemen te migreren en nieuwe functionaliteiten volledig in de dagelijkse praktijk te implementeren.
Dit waren de belangrijkste stappen in onze implementatie en adoptie:
- We stelden de eerste beleidsregels op voor authenticatie, e-mailfiltering, endpointbeveiliging, Data Loss Prevention (DLP) en dataclassificatie.
- Implementeerden Defender for Endpoint-agents op alle apparaten ter vervanging van de bestaande Endpoint Detection and Response (EDR)-oplossing
- Implementeerden Microsoft Sentinel als ons Security Information and Event Management (SIEM)-systeem en verlengden de bewaartermijn voor loggegevens van 90 dagen naar één jaar. Hierdoor kregen we meer zichtbaarheid en konden we langdurige, subtiele aanvalstactieken beter met elkaar in verband brengen
- Stelden expliciete en risicogebaseerde Conditional Access-beleidsregels in om ervoor te zorgen dat alleen specifieke gebruikers en apparaten toegang kregen tot interne resources
- Voerden direct wereldwijd voor alle medewerkers niveau 1 Multi-Factor Authentication (MFA) via sms in. Vervolgens zijn we, op basis van de acceptatie onder gebruikers, stapsgewijs overgegaan op phishingbestendige MFA voor alle medewerkers met behulp van de Authenticator-app en passkeys
- Breidden de beveiligingsdekking uit met Defender for Servers. (Voor Linux® en Windows®)
- Voegden Defender for Identity-sensoren toe aan alle domeincontrollers
- Gebruikten Microsoft Purview om gegevens op de zakelijke SharePoint®-sites te classificeren en te beveiligen
- Maakten gegevensuitwisseling tussen de verschillende Advanced Threat Detection-componenten en de Defender XDR-console mogelijk om signalen en detectiegegevens centraal te verzamelen
- Automatiseerden beveiligingsworkflows en de correlatie van beveiligingssignalen met behulp van de AI-mogelijkheden van Security Copilot
- Gebruikten de ingebouwde assessmenttools, waaronder IT-phishingsimulaties, om best practices te waarborgen
- Bleven het beleid stapsgewijs aanscherpen, de beveiligingsdekking uitbreiden en false positives terugdringen, zodat de kwaliteit en relevantie van beveiligingsmeldingen verder verbeterden.
Voordelen en resultaten
De investering van Insight in het beveiligingsplatform van Microsoft, waaronder Microsoft 365 E5, heeft een grote impact gehad. De combinatie van geavanceerde technologie en een toegewijd team heeft een belangrijke rol gespeeld bij het stimuleren van innovatie, het verhogen van de efficiëntie en het versterken van ons concurrentievoordeel.
Hierdoor kan Insight complexe uitdagingen effectief aanpakken en houden we vertrouwen in onze algehele beveiligingspositie. Dit heeft niet alleen de transformatie van het securityteam mogelijk gemaakt, maar stelt security ook in staat om bij te dragen aan de transformatie van Insight als geheel.
Tot slot
Beveiliging is niet eenvoudig en het traject van Insight is uniek voor onze organisatie. Er zijn talloze factoren, zoals uw huidige technologielandschap en bedrijfscultuur, waardoor uw eigen traject er heel anders uit kan zien. Daarom is het belangrijk om een betrouwbare partner aan uw zijde te hebben die u helpt uw weg te vinden in het huidige aanbod en de uitdagingen die daarbij komen kijken.
Geleerde lessen
Doe uw huiswerk.
Begrijp welke impact de beveiligingscomponent die u implementeert heeft op de organisatie en haar gebruikers. Een overhaaste implementatie van zelfs de beste technologie kan leiden tot scepsis en twijfel over de toegevoegde waarde van beveiliging. Werk daarom nauw samen met de business en kies voor een adviserende aanpak.
Zorg voor de juiste training en schakel hulp in.
Het interne securityteam van Insight schakelde de klantgerichte securityconsultants van Insight in om wegwijs te worden in de vele nieuwe mogelijkheden en integraties. Dit droeg bij aan een succesvolle implementatie en gaf het team toegang tot ervaren specialisten die goed vertrouwd waren met de nieuwste functionaliteiten van het Microsoft-platform.
Besteed beveiligingsactiviteiten uit die geen toegevoegde waarde bieden voor uw team.
Aarzel niet om ondersteuning in te schakelen van een Managed Services-provider. Bij Insight maken we zelf gebruik van dezelfde Managed XDR-services die we onze klanten aanbieden. Zo beschikken we over 24/7-beveiligingsdekking, toegang tot de nieuwste technologieën en een breed scala aan specialistische expertise.
Blijf uw kennis en vaardigheden aanscherpen.
Er zijn zoveel aspecten aan Microsoft’s platform Er zijn zoveel aspecten om rekening mee te houden dat het gemakkelijk is om bij de eerste implementatie iets over het hoofd te zien. Loop daarom regelmatig uw instellingen opnieuw na, valideer de configuratie en houd nieuwe functionaliteiten in de gaten die voortdurend worden toegevoegd. Deze stappen kunnen uw beveiligingspositie aanzienlijk versterken.
Door Insight Editor / 8 Oct 2026 / Onderwerpen: Security services , Microsoft 365 , Cybersecurity